


Resumo de IA
Vendo "dmarc=fail" em uma mensagem de devolução ou cabeçalho de e-mail? Isso é uma falha no DMARC: os provedores de caixa de entrada não puderam confirmar que seu domínio enviou o e-mail. Portanto, eles podem colocá-lo na caixa de spam ou rejeitá-lo completamente.
O WordPress pode enviar e-mails prontos para uso, mas não pode enviá-los assinados com seu domínio. Portanto, seus registros podem parecer corretos, mas a falha se resume ao alinhamento.
Neste guia, vou guiá-lo na busca da causa e na correção com o WP Mail SMTP.
- O que significa uma falha no DMARC
- Erros de Rejeição de DMARC por Provedor
- Como Encontrar a Causa nos Cabeçalhos do Seu E-mail
- Causas Comuns de Falha no DMARC (e a Correção para Cada Uma)
- Como Corrigir a Falha no DMARC no WordPress com WP Mail SMTP
- Solução de problemas de falhas no DMARC após a configuração
- Como manter seus e-mails passando no DMARC
- Perguntas Frequentes
O que significa uma falha no DMARC
Uma falha no DMARC significa que nem o SPF nem o DKIM passaram para o seu domínio de remetente.
Passar não é suficiente por si só. Pelo menos uma verificação deve passar e alinhar-se com o domínio de remetente.
É por isso que uma mensagem pode mostrar spf=pass e dkim=pass, mas ainda falhar no DMARC. Ambas as verificações passaram, apenas para o domínio de outra pessoa. Para mais detalhes, veja nosso guia SPF, DKIM e DMARC.
A Regra de Alinhamento em Uma Tabela
Cada e-mail carrega 3 domínios que o DMARC compara. Veja onde cada um deles fica:
| Domínio | Onde fica | Para que serve |
|---|---|---|
| Domínio de remetente | O cabeçalho From: que seu destinatário vê | O domínio que o DMARC protege |
| Domínio SPF | O return-path (smtp.mailfrom) | Para onde vão as devoluções |
| Domínio DKIM | A tag d= na assinatura DKIM | Quem assinou a mensagem |
O DMARC passa quando o domínio SPF ou o domínio DKIM corresponde ao domínio de remetente. Veja como os resultados se combinam:
| SPF passa e se alinha? | DKIM passa e se alinha? | Resultado DMARC |
|---|---|---|
| Sim | Sim | Aprovado |
| Sim | Não | Aprovado |
| Não | Sim | Aprovado |
| Não | Não | Reprovado |

Por padrão, o DMARC usa alinhamento relaxado. Isso significa que um subdomínio como mail.example.com ainda se alinha com example.com.
O que Acontece com um E-mail que Falha no DMARC
O que acontece a seguir depende da política no registro DMARC do remetente. Existem 3 opções:
- p=none: O destinatário entrega o e-mail normalmente e envia um relatório para você.
- p=quarantine: O destinatário move o e-mail para spam ou lixo eletrônico.
- p=reject: O destinatário recusa o e-mail, e o remetente recebe um bounce.
Mesmo com p=none, uma verificação falha ainda prejudica sua reputação como remetente. E desde fevereiro de 2024, Gmail e Yahoo exigem que remetentes em massa passem no alinhamento DMARC.
Erros de Rejeição de DMARC por Provedor
Cada provedor de caixa de entrada descreve uma falha DMARC de forma diferente. Se você recebeu um bounce, compare-o com esta tabela:
| Provedor | Erro que você verá | O que significa |
|---|---|---|
| Gmail | 550 5.7.26 E-mail não autenticado de example.com não é aceito devido à política DMARC do domínio | Falha no DMARC, e sua política é reject |
| Gmail | 421 4.7.32 (taxa limitada) ou 421 5.7.32 (bloqueado) “o cabeçalho From: … não está alinhado com o domínio organizacional SPF ou DKIM autenticado” | SPF ou DKIM aprovados, mas não para o seu domínio From |
| Gmail | 451 4.7.26 “falhas temporárias de DNS impedem a autenticação” | O Gmail não conseguiu consultar seus registros. Ele tentará novamente |
| Microsoft 365 / Outlook | 550 5.7.509 Acesso negado, o domínio de envio example.com não passa na verificação DMARC e tem uma política DMARC de rejeição | Falha no DMARC sob uma política de reject |
| Yahoo / AOL | 554 5.7.9 Mensagem não aceita por motivos de política | Uma rejeição de política. Uma falha DMARC é uma causa comum |
| Mimecast | Autenticação de DNS: Falha DMARC | O Mimecast reteve ou rejeitou a mensagem por falha no DMARC |
| Qualquer cabeçalho | dmarc=fail em Authentication-Results | O destinatário executou a verificação e ela falhou |
Se apenas os destinatários de uma empresa estão retornando seus e-mails, peça ao administrador deles o cabeçalho Authentication-Results da mensagem devolvida. Ele mostra se SPF, DKIM ou alinhamento falharam do lado deles.
Como Encontrar a Causa nos Cabeçalhos do Seu E-mail
Uma maneira rápida de descobrir a causa é ler o cabeçalho de autenticação do e-mail. Ele informa qual verificação falhou e qual domínio cada verificação usou.
Passo 1: Abra os Cabeçalhos do E-mail
Primeiro, envie um e-mail do seu site para o seu endereço do Gmail. Você pode fazer isso em WP Mail SMTP » Ferramentas » Teste de E-mail.
Abra o e-mail no Gmail. Em seguida, clique no ícone ⋮ (Mais) e escolha Mostrar original.

O Gmail mostra uma tabela de resumo na parte superior com os resultados do SPF, DKIM e DMARC. Abaixo dela está o cabeçalho bruto.

Passo 2: Leia a Linha Authentication-Results
Role até a linha que começa com Authentication-Results. Aqui está um exemplo típico de falha:
Authentication-Results: mx.google.com;
  dkim=pass [email protected] header.s=s1;
  spf=pass [email protected];
  dmarc=fail (p=REJECT sp=REJECT dis=REJECT) header.from=example.com
Compare os 3 domínios nessa linha:
- header.from:
example.comé o domínio do remetente. - smtp.mailfrom:
em.mailservice.neté o domínio do SPF. Não corresponde. - header.i ou header.d:
em.mailservice.neté o domínio do DKIM. Também não corresponde.
Portanto, ambas as verificações passaram, mas nenhuma delas se alinhou. Essa é uma falha clássica do DMARC.
Passo 3: Combine o Resultado com uma Causa
Agora, combine o padrão que você encontrou com uma causa. Cada um tem sua correção na próxima seção.
| O que o cabeçalho mostra | Causa mais provável |
|---|---|
spf=pass e dkim=pass, mas domínios diferentes | Seu serviço de e-mail não está assinando com seu domínio |
dkim=none e o domínio SPF é o servidor do seu host | O WordPress está enviando via PHP mail |
header.from é um endereço do Gmail ou Yahoo | Seu formulário usa o e-mail do visitante como remetente |
spf=fail ou spf=softfail para apenas um serviço | Outro serviço não está no SPF |
spf=permerror | Seu registro SPF está quebrado |
| Passou para você, falhou para um destinatário | O e-mail foi encaminhado |
Corrija seus e-mails do WordPress agora
Causas Comuns de Falha no DMARC (e a Correção para Cada Uma)
A maioria das falhas de DMARC em sites WordPress vêm de 7 causas. As 2 primeiras são específicas do WordPress, então começarei por aí.
WordPress Está Enviando Através do PHP Mail
Por padrão, o WordPress envia e-mails com a função mail() do PHP em seu servidor web. Esse servidor geralmente não tem uma chave DKIM para o seu domínio.
O return-path é frequentemente o nome do servidor do seu host, como [email protected]. Assim, o SPF pode passar para o host, mas nunca se alinha com o seu domínio.
Correção: Envie através de um serviço de e-mail dedicado com WP Mail SMTP. Eu cubro isso na seção de correção abaixo.
Seu Formulário Usa o E-mail do Visitante como Endereço de Remetente
Alguns plugins de formulário permitem que você defina o E-mail do Remetente para um campo do formulário. Por exemplo, no WPForms, você pode definir o endereço de E-mail do Remetente. Se você o definir para o endereço de e-mail do visitante, isso fará com que seu servidor envie e-mails alegando ser de [email protected].
Yahoo e AOL publicam p=reject. Verifiquei ao escrever esta postagem; ambos ainda o faziam.
Portanto, Yahoo e AOL rejeitam essas notificações antes que elas cheguem até você.
_dmarc.yahoo.com   "v=DMARC1; p=reject; pct=100; ..."
_dmarc.aol.com     "v=DMARC1; p=reject; pct=100; ..."
Correção: Defina o E-mail de remetente para um endereço do seu próprio domínio. Coloque o e-mail do visitante no campo Responder a em vez disso.

Você ainda pode responder com um clique.
Seu serviço de envio de e-mails não está assinando com seu domínio
Você conectou um serviço de envio de e-mails, mas não verificou seu domínio nele. Assim, o serviço assina o DKIM com seu próprio domínio, como sendlayer.net. Ele também usa seu próprio caminho de retorno.
Ambas as verificações passam, mas nenhuma se alinha. Este é o padrão de cabeçalho do exemplo Authentication-Results acima.
Correção: Conclua a autenticação de domínio no painel do seu serviço de envio de e-mails. Ele fornece registros DKIM (geralmente CNAMEs) para adicionar ao seu DNS.
Assim que eles verificarem, a tag d= se tornará seu domínio.
Outro serviço envia e-mails e não está no SPF
Seu site provavelmente não é a única coisa que envia em nome do seu domínio. Outras ferramentas podem enviar também:
- Google Workspace
- Uma ferramenta de newsletter
- Um help desk
- Uma plataforma de loja
Diga que um deles não está no seu registro SPF e não assina DKIM como seu domínio. Então, o e-mail dele falha no DMARC.
Correção: Liste todos os serviços que enviam em nome do seu domínio. Em seguida, adicione o include SPF de cada um e configure o DKIM dele.
Seus relatórios agregados do DMARC mostram todas as fontes, o que facilita a criação dessa lista. Para saber como adicionar mais de um registro SPF, consulte nosso guia sobre adicionar vários registros SPF.
Seu Registro SPF Está Quebrado ou Acima do Limite de Consultas
Um registro SPF quebrado falha para todos os remetentes de uma vez. Os 2 problemas mais comuns são registros SPF duplicados e exceder 10 consultas de DNS.
Aqui está uma configuração quebrada com 2 registros:
example.com  TXT  "v=spf1 include:_spf.google.com ~all"
example.com  TXT  "v=spf1 include:spf.mailservice.net ~all"
E aqui está a versão corrigida, mesclada em 1 registro:
example.com TXT "v=spf1 include:_spf.google.com include:spf.mailservice.net ~all"
Correção: Mescle-os em um único registro e remova os includes de serviços que você não usa mais.
Como Corrigir a Falha no DMARC no WordPress com WP Mail SMTP
Para corrigir uma falha no DMARC no WordPress, use um serviço de envio de e-mails que assine com seu domínio. Em seguida, force um E-mail de remetente nesse domínio e adicione os registros DNS do serviço de envio.
WP Mail SMTP gerencia as configurações do serviço de envio e do E-mail de remetente. Aqui estão as etapas.
Passo 1: Conecte um Remetente que Assine com Seu Domínio
Vá para WP Mail SMTP » Configurações e clique em Iniciar Assistente de Configuração. Em seguida, escolha um serviço de envio, como SendLayer, Brevo, Mailgun ou Amazon SES.

O assistente guia você na conexão da conta.
O guia de configuração de cada serviço de envio também abrange a verificação do seu domínio. Essa é a parte que corrige o alinhamento do DKIM.
| Remetentes disponíveis em todas as versões | Remetentes no WP Mail SMTP Pro |
|---|---|
| SendLayer | Amazon SES |
| SMTP.com | Microsoft 365 / Outlook.com |
| Brevo | Zoho Mail |
| Google Workspace / Gmail | |
| Mailjet | |
| Mailgun | |
| Postmark | |
| SendGrid | |
| SMTP2GO | |
| SparkPost | |
| Elastic Email | |
| Outro SMTP |
Passo 2: Defina e Force o E-mail De
Depois de configurar seu remetente, vá para WP Mail SMTP » Configurações » Geral. No campo E-mail de remetente, insira um endereço no domínio que você autenticou.
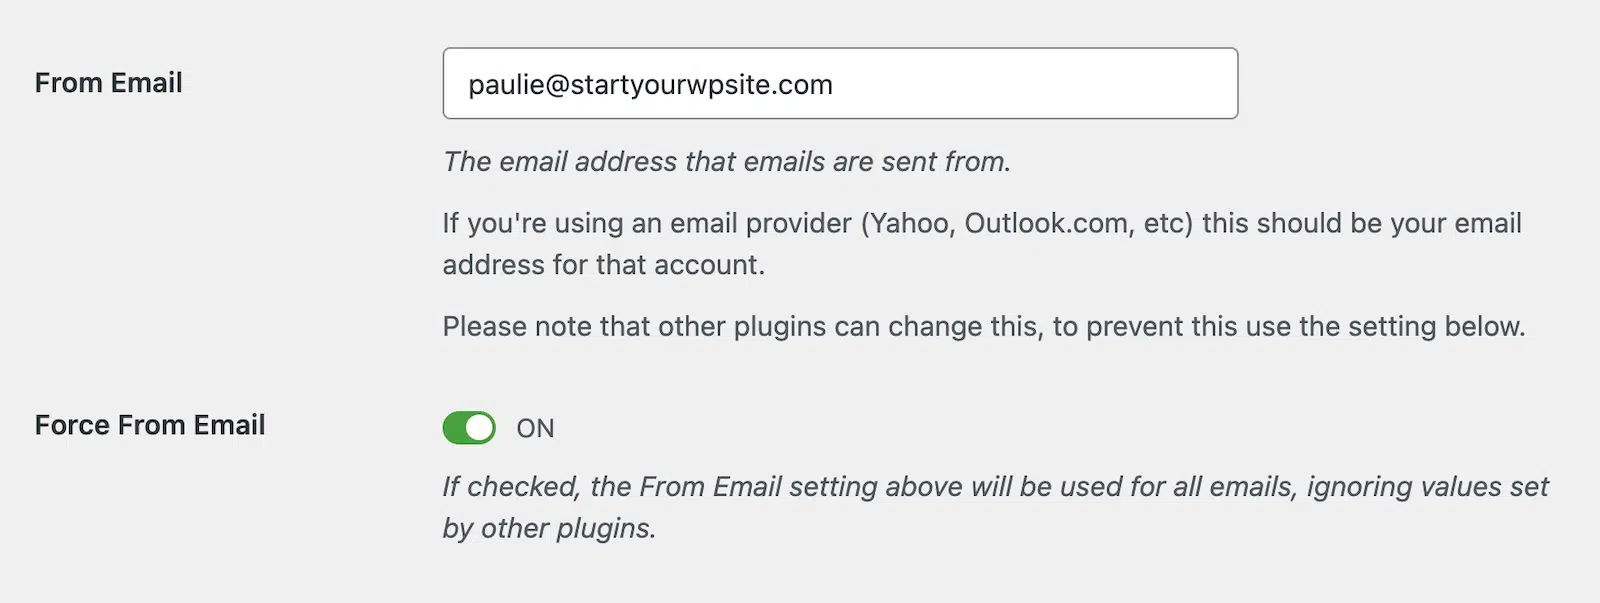
Em seguida, marque a caixa Forçar E-mail de remetente. Isso faz com que todos os plugins usem esse endereço, incluindo plugins de formulário configurados para o e-mail do visitante.
Veja como as configurações se parecem para o meu site de teste:
From Email:        [email protected]
Force From Email:  On
From Name:         Example Store
Force From Name:   Off
Etapa 3: Adicione os Registros SPF e DKIM do Remetente
Agora adicione os registros DNS que seu remetente forneceu. A maioria fornece CNAMEs DKIM e um include SPF.
Veja como um conjunto completo pode parecer:
example.com              TXT    "v=spf1 /include:spf.mailservice.net ~all"
s1._domainkey.example.com  CNAME  s1.domainkey.mailservice.net
_dmarc.example.com       TXT    "v=DMARC1; p=none; rua=mailto:[email protected]"
Os nomes de host do seu remetente serão diferentes, então copie-os do painel dele.
As alterações de DNS podem levar de alguns minutos a algumas horas para aparecer.
Etapa 4: Teste a Correção com o Email Detective
Assim que seus registros estiverem ativos, envie um novo teste. Recomendo verificar duas vezes: uma com o Teste de E-mail e depois com o Email Detective. Felizmente, o WP Mail SMTP inclui ambas as opções de teste.
Para enviar um e-mail de teste, vá para WP Mail SMTP » Ferramentas » Teste de E-mail e envie um e-mail de teste. Se ele encontrar um problema de SPF, DKIM ou DMARC, você verá os Resultados da Verificação de Domínio com a correção.

Em seguida, clique na guia Email Detective na mesma página. É um verificador de entregabilidade gratuito da SendLayer, integrado ao WP Mail SMTP.

Digite seu endereço de e-mail e clique em Executar um Teste de Entregabilidade. Seu site envia um teste através da sua conexão principal, e o Email Detective envia um link para o relatório por e-mail para você.
Abra o relatório e observe Autenticação. SPF, DKIM e DMARC devem todos passar.
Se um ainda falhar, a lista O que corrigir informa o problema. Aqui está um exemplo de relatório onde o DKIM está faltando:

Corresponda esse problema à tabela de causas em Como Encontrar a Causa nos Cabeçalhos do Seu E-mail, depois corrija e re-teste. Para a lista de verificação completa de testes, consulte nosso guia sobre Como Testar a Entregabilidade de E-mail.
Solução de problemas de falhas no DMARC após a configuração
Ainda falhando após as 4 etapas? Aqui estão os 3 sintomas que eu verificaria primeiro.
DKIM Ainda Mostra o Domínio do Remetente
Seu domínio ainda não foi verificado no remetente. Verifique a página de domínio no painel do seu remetente e confirme se todos os registros DKIM aparecem como verificados.
Se você acabou de adicionar os registros, aguarde algumas horas para o DNS. Em seguida, envie um novo teste.
SPF mostra Permerror
Você provavelmente tem 2 registros SPF, ou passou por 10 consultas DNS. Mescle seus registros em um, como mostrado na causa de SPF quebrada acima.
DMARC passa em testes, mas falha para um destinatário
Isso aponta para encaminhamento ou um gateway no lado do destinatário. Peça ao administrador desse destinatário o cabeçalho Authentication-Results da cópia devolvida.
Como manter seus e-mails passando no DMARC
A maioria das falhas de DMARC ocorre quando alguém adiciona um novo serviço de envio. Alguns hábitos que você pode adotar para detectá-las precocemente:
- Mantenha os relatórios
ruaativados: Relatórios agregados listam todos os servidores que enviam em nome do seu domínio. Isso inclui aqueles que você esqueceu. - Verifique novas ferramentas antes que elas enviem: Configure SPF e DKIM para um novo serviço antes de ativá-lo.
- Ative os logs de e-mail: O WP Mail SMTP Pro registra todos os e-mails que seu site envia. Você identificará as falhas rapidamente.
- Mova para a aplicação gradualmente: Permaneça em
p=noneaté que os relatórios estejam limpos. Em seguida, mova paraquarantine.
Lembre-se de que o WP Mail SMTP controla apenas os e-mails que seu site WordPress envia. E-mails do Google Workspace ou da sua ferramenta de newsletter ainda precisam de sua própria configuração.
Perguntas Frequentes
Aqui estão as respostas para as perguntas que mais vejo sobre falhas de DMARC.
O DMARC pode falhar mesmo que SPF e DKIM passem?
Sim. O DMARC precisa que SPF ou DKIM passem para o mesmo domínio do seu endereço De.
Se o seu remetente assinar com seu próprio domínio, ambas as verificações passam, mas o DMARC ainda falha. Verificar seu domínio no remetente corrige isso.
E-mails encaminhados podem causar uma falha no DMARC?
Sim. O encaminhamento quebra o SPF porque o servidor de encaminhamento não está no seu registro SPF.
O DKIM alinhado geralmente sobrevive ao encaminhamento. Portanto, um e-mail encaminhado ainda pode passar no DMARC.
Por que os e-mails do meu formulário de contato do WordPress estão falhando no DMARC?
Seu formulário provavelmente está enviando "de" o endereço de e-mail do visitante. Domínios como yahoo.com rejeitam isso porque não autorizaram seu servidor.
Defina o E-mail de Remetente para o seu próprio domínio e coloque o visitante em Responder para. Em seguida, ative Forçar E-mail de Remetente no WP Mail SMTP.
Quanto tempo leva para uma correção do DMARC funcionar?
A correção se aplica assim que as alterações em seu DNS entrarem em vigor, o que geralmente ocorre em até uma hora. Alguns provedores de DNS levam até 48 horas.
Envie um novo teste após a alteração, pois e-mails antigos mantêm seus resultados originais.
Uma falha no DMARC significa que meu domínio foi falsificado?
Nem sempre. A maioria das falhas de DMARC vêm de seus próprios serviços que você não configurou completamente.
Mas fontes desconhecidas em seus relatórios podem significar que alguém está se passando por você. Mover para p=reject os impede.
Em seguida, mova sua política DMARC para a aplicação
Assim que seus e-mails passarem no DMARC, o próximo passo é ativar a proteção. Meu guia para corrigir o aviso "Política DMARC Não Habilitada" cobre isso.
Ele mostra como passar de p=none para reject com segurança. Essa é a etapa que informa aos provedores de caixa de entrada para rejeitar e-mails falsificados do seu domínio.
Corrija seus e-mails do WordPress agora
Pronto para corrigir seus e-mails? Comece hoje mesmo com o melhor plugin SMTP para WordPress. Se você não tem tempo para corrigir seus e-mails, pode obter assistência completa de Configuração White Glove como uma compra adicional, e há uma garantia de devolução do dinheiro em 14 dias para todos os planos pagos.
Se este artigo ajudou você, por favor, siga-nos no Facebook e Twitter para mais dicas e tutoriais do WordPress.
